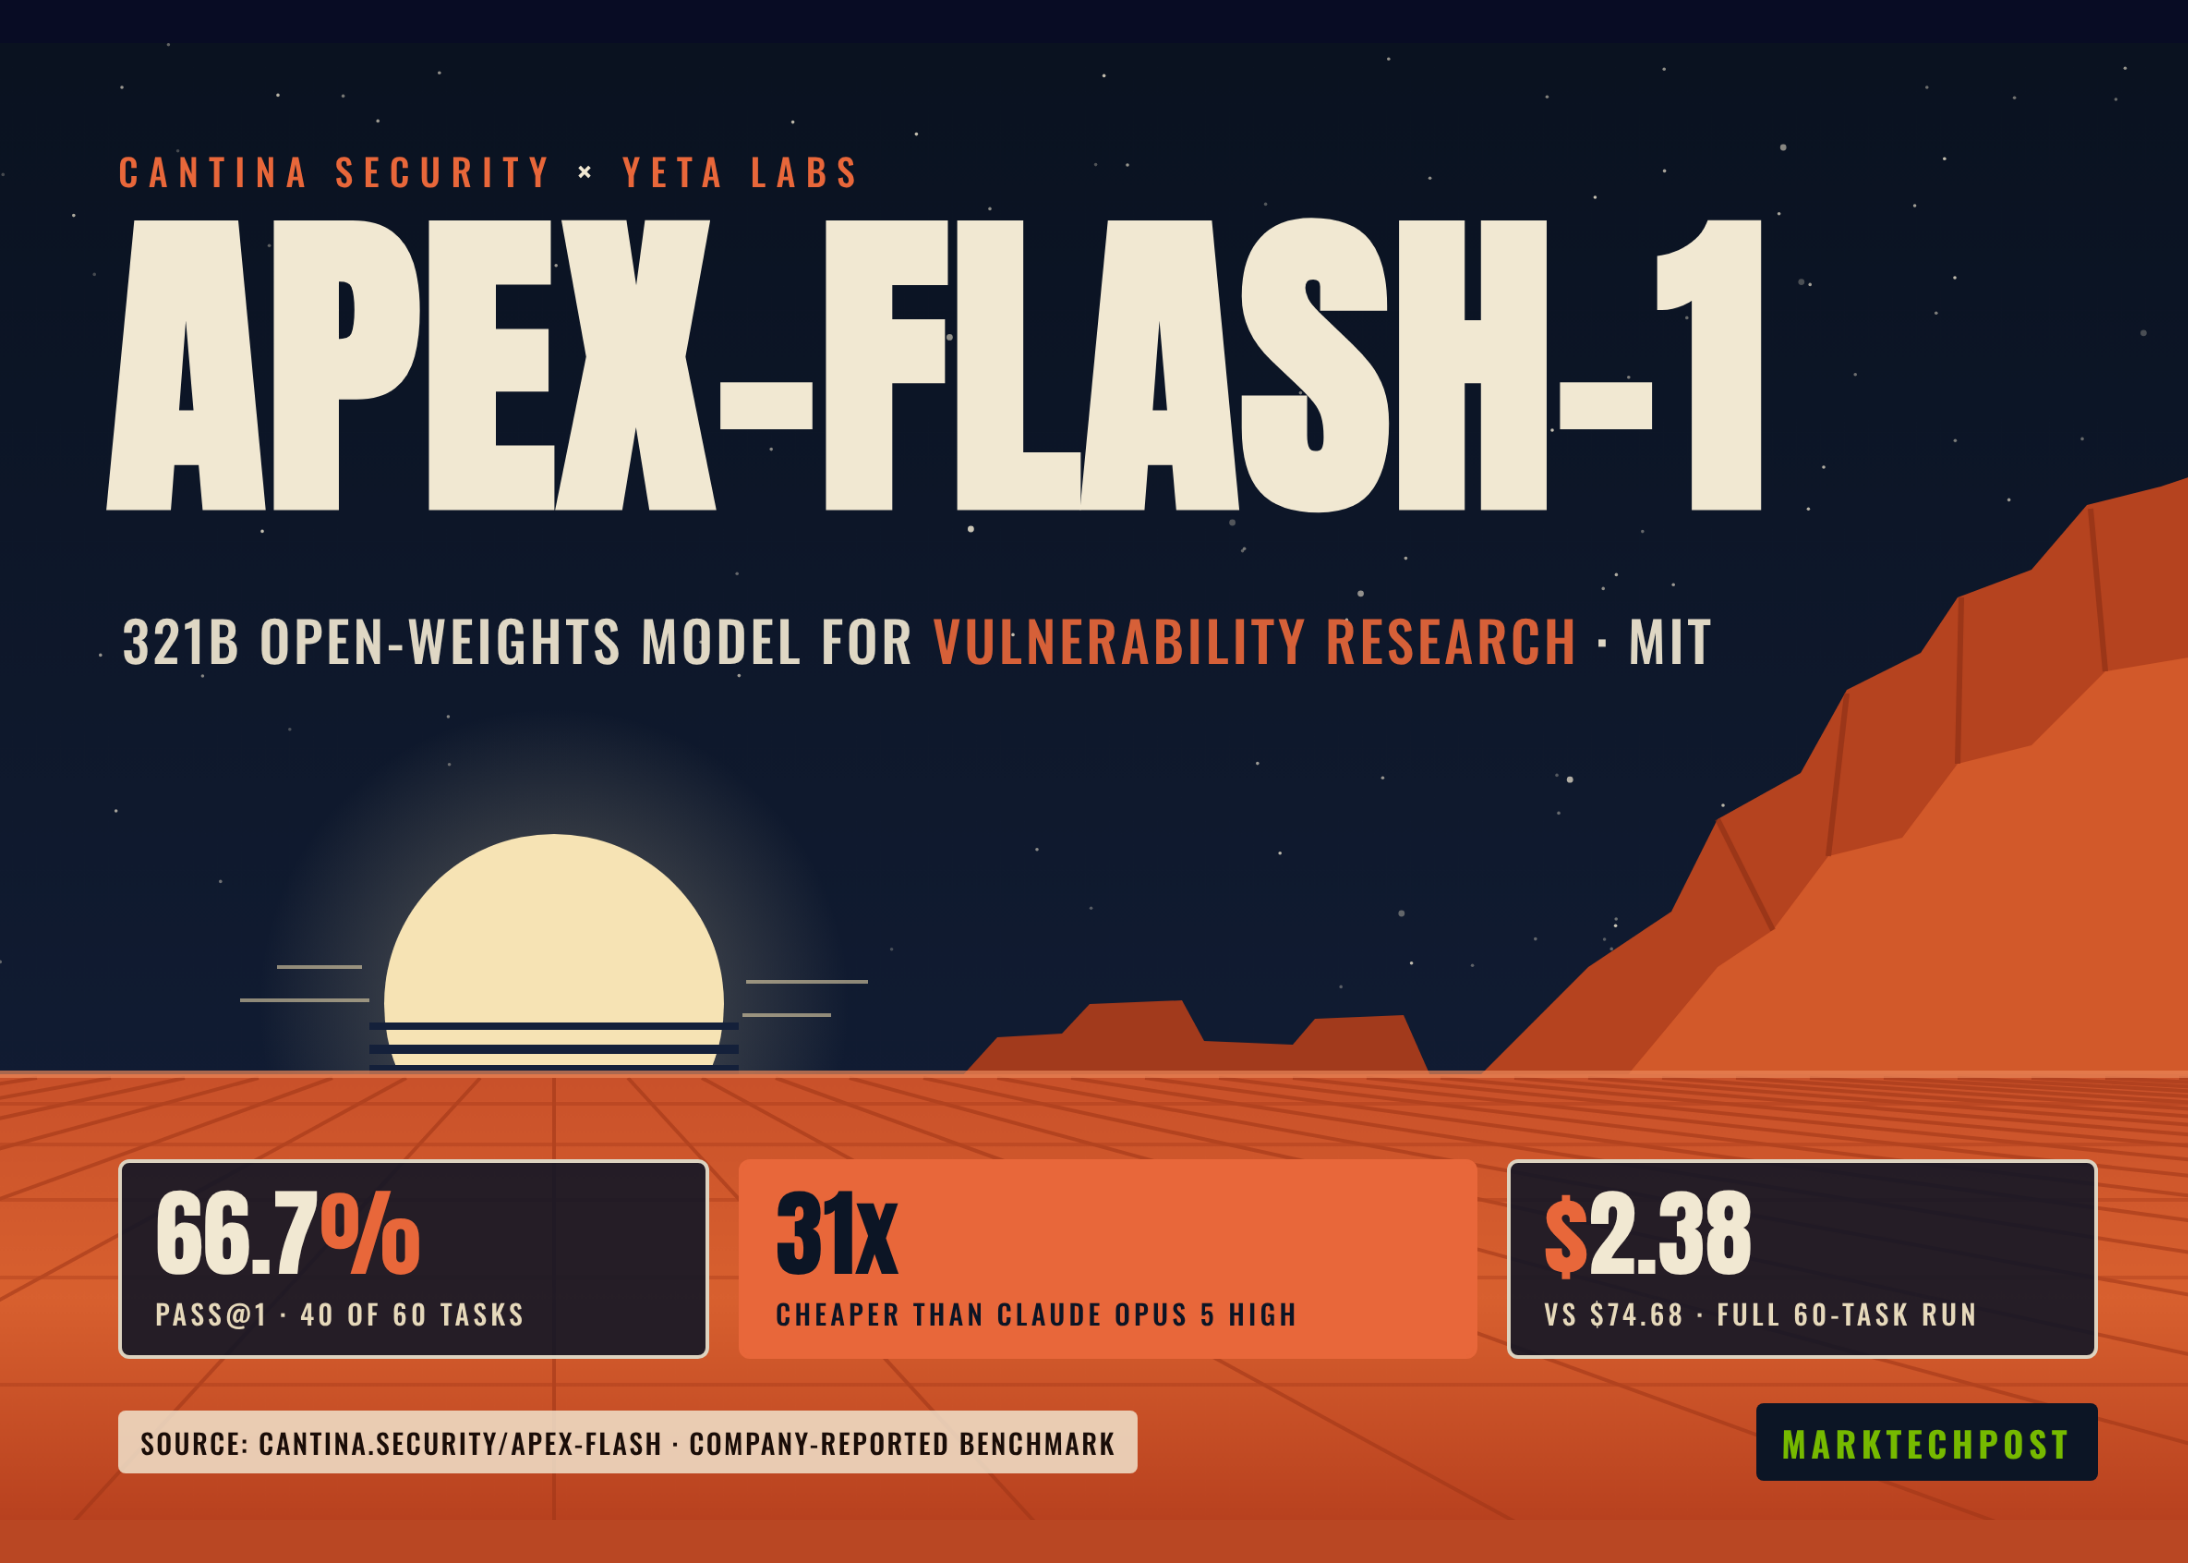
Segun MarkTechPost (AI/ML News), Cantina Security, en colaboración con Yeta Labs, ha lanzado apex-flash-1, un modelo abierto de peso disponible diseñado específicamente para investigar vulnerabilidades en software. Este modelo se basa en GLM-5.3-Flash de Z.ai, disponible en Hugging Face bajo licencia MIT, y ha sido entrenado mediante refinamiento por aprendizaje reforzado (RLHF) utilizando técnicas de GRPO, combinadas con un ajuste por LoRA de rango 256 y entrenamiento selectivo de parámetros completos. La arquitectura original de GLM-5.3-Flash es un modelo de mezcla de expertos con 18 mil millones de parámetros activos, mientras que apex-flash-1 cuenta con un total de 321.300 millones de parámetros, según los metadatos de su archivo de seguridad en Hugging Face.
El entrenamiento se basa en 150 tareas derivadas de 50 casos reales de vulnerabilidades, cada uno presentado en tres variantes: blanco guiado, blanco enfocado y negro enfocado. Las fallas de autorización, identidad y alcance representan el 72% de los escenarios, mientras que errores en contabilidad y precisión numérica suman el 18%. El resto se distribuye entre problemas de validación de tiempo, reglas de negocio y ataques SSRF. Los resultados de evaluación se obtuvieron en entornos simulados de producción, utilizando el entorno de agentes Codex para ejecutar las iteraciones de aprendizaje por reforzamiento.
En pruebas con 60 tareas, apex-flash-1 logró resolver 40 (66,7% de éxito en primera intento), con un costo estimado de 2,38 dólares por ejecución. En comparación, la versión base de GLM-5.3-Flash alcanzó 36 soluciones (60%), a un costo de 4,56 dólares. El modelo Claude Opus 5 High resolvió 43 tareas (71,7%), pero a un costo de 74,68 dólares por ejecución, lo que implica una diferencia de alrededor de 31 veces más en costo por ejecución. Así, apex-flash-1 presenta una eficiencia de casi 6 centavos por tarea resuelta, frente a 1,74 dólares en el caso de Opus. Los datos provienen de pruebas internas del equipo, no de evaluaciones públicas.
Para el lector peruano, esta evolución en inteligencia artificial tiene implicaciones prácticas en el entorno de seguridad digital. En un contexto donde las empresas, especialmente pequeñas y medianas, enfrentan crecientes riesgos de ciberataques, el acceso a modelos abiertos como apex-flash-1 puede facilitar la detección temprana de vulnerabilidades sin depender de servicios externos costosos. Aunque aún requiere infraestructura de alto rendimiento —como alrededor de 640 GB de memoria de GPU para funcionar en BF16—, su disponibilidad bajo licencia MIT permite que instituciones locales, universidades o startups desarrollen capacidades de análisis de seguridad en entornos internos. Esto no solo reduce costos, sino que también fomenta la innovación local en gestión de riesgos digitales, algo clave en un país donde la conectividad y la digitalización crecen rápidamente.