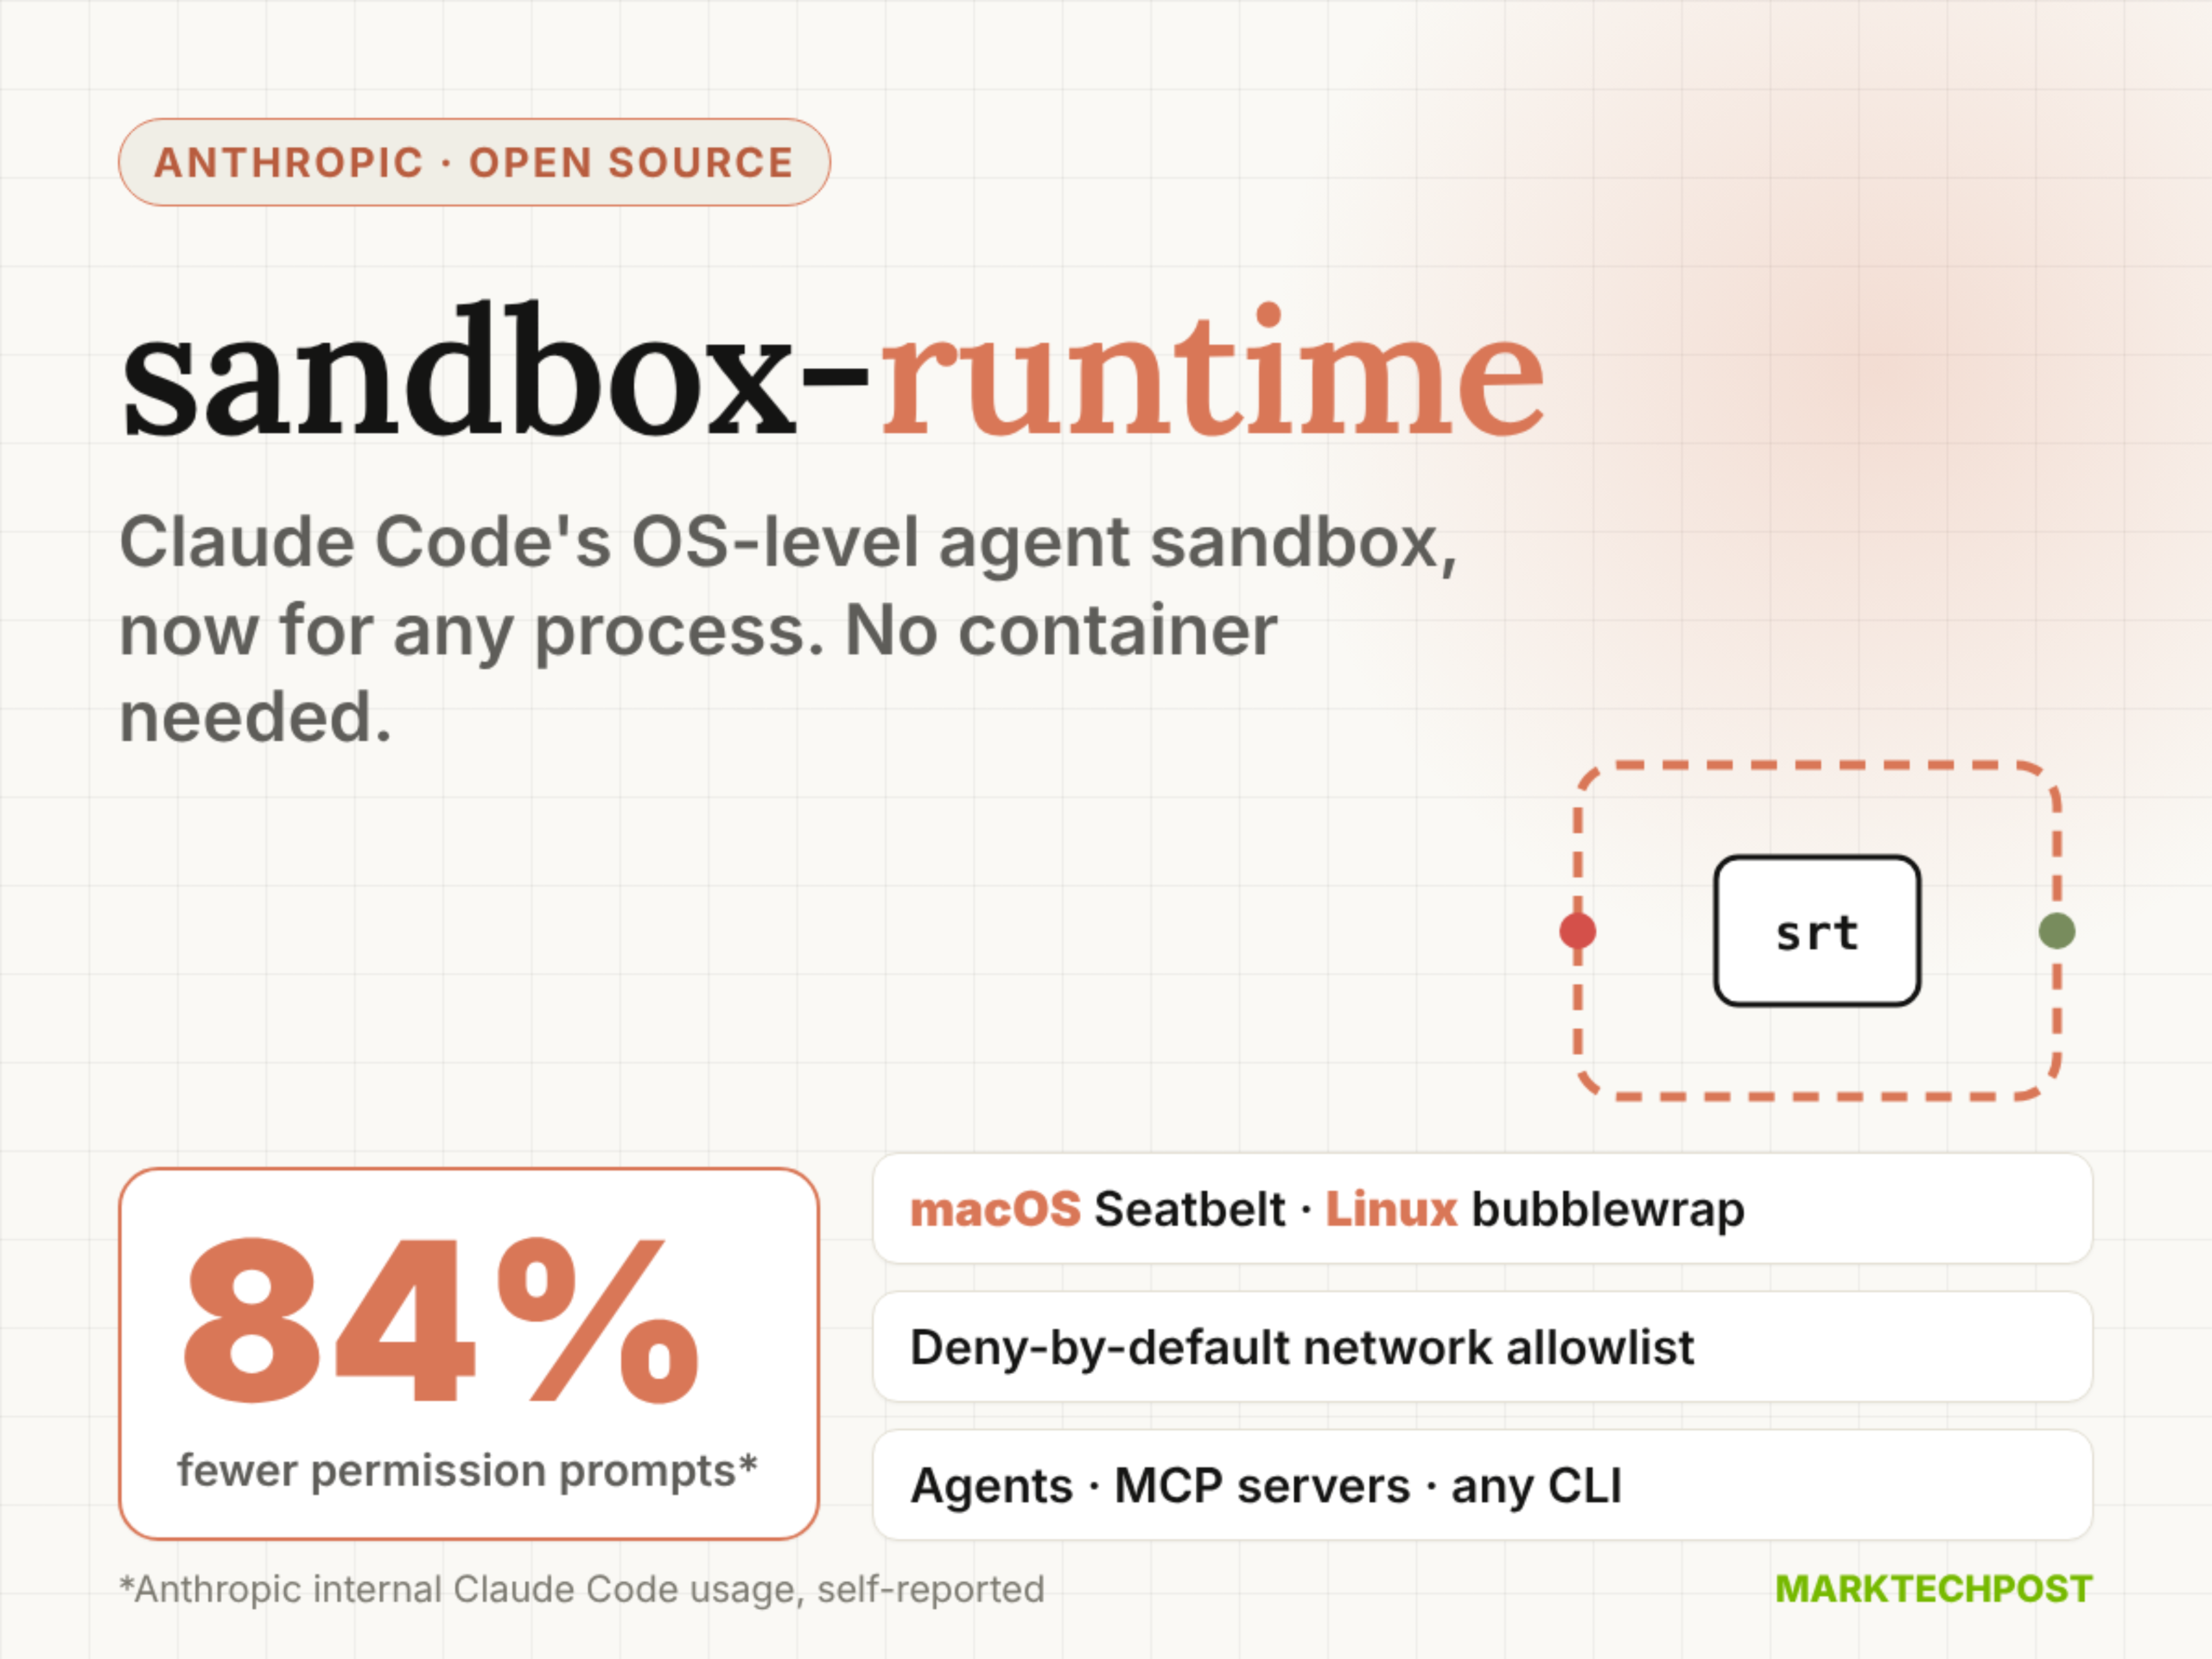
Según MarkTechPost (AI/ML News), Anthropic ha lanzado una herramienta abierta llamada sandbox-runtime (srt), diseñada para limitar el acceso de procesos a archivos y redes en entornos de desarrollo. Esta solución opera a nivel del sistema operativo, evitando la necesidad de contenedores, lo que la hace más eficiente y sencilla de implementar. La versión disponible es v0.0.81, con un tamaño de aproximadamente 11.4 MB descomprimido, bajo licencia Apache-2.0 y compatible con Node.js 22.12 o superior. Su ejecución se puede realizar en cualquier máquina de desarrollo de macOS o Linux, mientras que en Windows se encuentra en fase alfa.
En entornos macOS, el sistema emplea la herramienta Seatbelt para generar perfiles dinámicos de seguridad, requiriendo únicamente ripgrep. Para Linux, se utiliza bubblewrap, aunque también depende de socat y ripgrep para establecer controles de red. En el caso de Windows, el entorno aún es experimental, dependiendo de un perfil de cuenta dedicado y del Windows Filtering Platform para el control de salidas de red. La herramienta no está limitada a la aplicación Claude Code, sino que puede integrarse con cualquier agente local, servidor de control de máquinas (MCP) o programa de línea de comandos.
Los resultados internos de Anthropic indican que el uso de esta tecnología redujo en un 84% los prompts de permisos en su propio entorno de desarrollo. Este ahorro se traduce en una mayor estabilidad y seguridad al evitar que procesos accedan a archivos o servicios no autorizados. La protección se extiende a toda la estructura de procesos, incluyendo subprocesos y scripts, asegurando que los límites se apliquen de forma coherente. A pesar de su eficacia, el sistema sigue en fase de investigación, y su soporte en Windows es considerado experimental.
Para los usuarios del Perú, esta evolución representa una oportunidad clave en el entorno de desarrollo local. Muchos profesionales de finanzas, administración o tecnología en empresas pequeñas y medianas enfrentan riesgos de exposición a datos sensibles al ejecutar scripts o herramientas en entornos no seguros. Con herramientas como el sandbox-runtime, es posible gestionar mejor el acceso a archivos y redes sin depender de infraestructuras complejas. Esto permite que inversionistas, analistas o gestores de operaciones desarrollen soluciones más rápidas y seguras en sus entornos personales o corporativos, sin comprometer la integridad de sus datos. En un contexto donde la protección de información es crítica, esta tecnología puede ser un pilar para la digitalización segura de procesos.