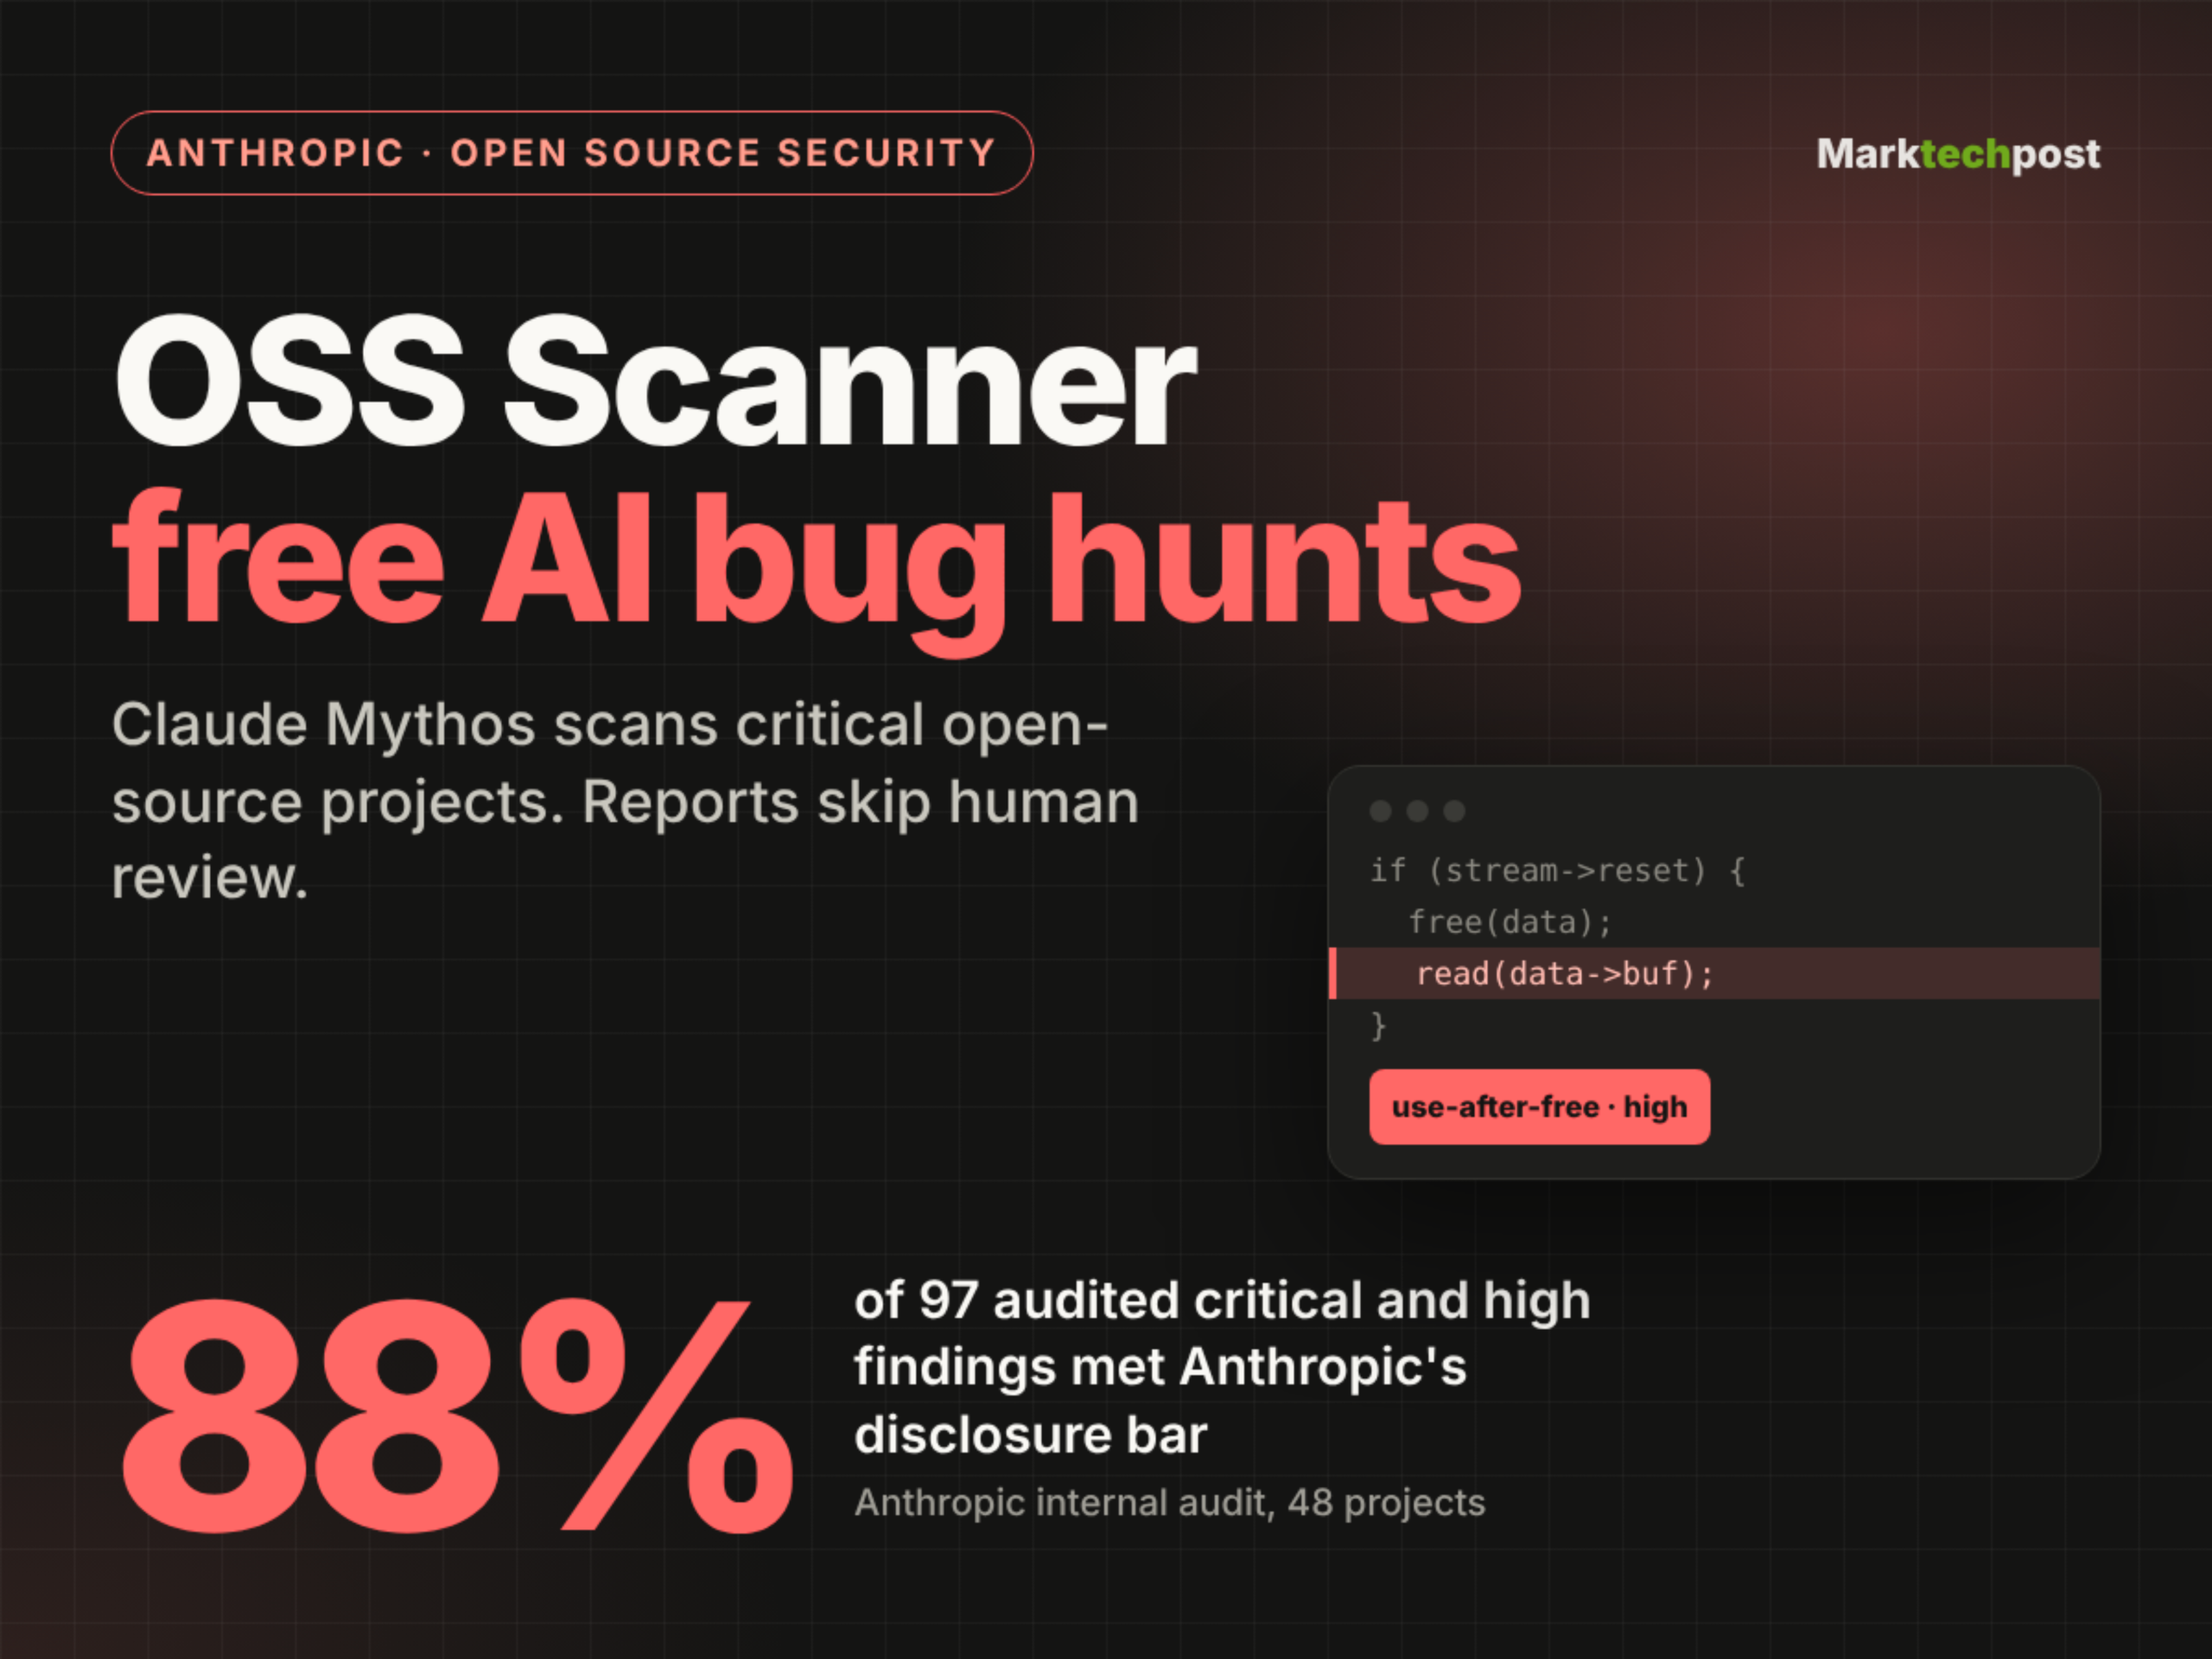
Segun MarkTechPost (AI/ML News), Anthropic ha lanzado OSS Scanner, una herramienta gratuita y optativa diseñada para identificar riesgos de seguridad en repositorios de código abierto. Esta solución se basa en los modelos más potentes de la empresa, como Claude Mythos, y los ejecuta directamente sobre bases de código registradas. Los resultados se entregan automáticamente a los responsables de mantenimiento, sin intervención humana previa. Este enfoque acelera la detección de problemas, aunque recae la gestión de prioridades sobre los equipos de desarrollo de los proyectos.
La herramienta ha recibido 114 solicitudes de proyectos desde una base de aproximadamente 650 aplicaciones, según datos disponibles al 19 de octubre de 2026. Desde su lanzamiento inicial el 8 de octubre, se han registrado 77 hallazgos críticos y 803 de alto nivel. En una evaluación de 97 vulnerabilidades auditadas, 85 (88%) cumplen con el umbral de revelación establecido por Anthropic. La precisión es notable: solo uno de los 97 casos analizados fue un falso positivo. En el caso de wolfSSL, 72 de 74 reportes fueron confirmados como válidos. Sin embargo, el sistema no incluye revisión humana antes de enviar los resultados, lo que ha generado preocupaciones sobre la validez de ciertos hallazgos. En 11 de las 97 evaluaciones, se detectaron problemas ya conocidos, y los responsables de los proyectos han señalado que algunos de estos son clasificados de forma exagerada.
El funcionamiento de OSS Scanner se activa cuando los mantenedores abren una solicitud de mejora (pull request) en el repositorio anthropics/oss-scanner. Una vez validada, el sistema inicia escaneos periódicos utilizando infraestructura interna de Anthropic. Los análisis se realizan en entornos aislados sin conexión a internet, garantizando que los datos no sean expuestos a riesgos externos. La herramienta aprovecha el potencial de los modelos de lenguaje en lugar de herramientas tradicionales de fuzzing, lo que permite una comprensión más profunda del código, especialmente en estructuras complejas.
Para los desarrolladores peruanos, esta evolución en tecnología de seguridad abre una vía para integrar escaneos automáticos en sus pipelines de desarrollo. Aunque la ausencia de revisión humana plantea riesgos, el modelo permite detectar rápidamente amenazas que podrían pasar desapercibidas en procesos manuales. En un entorno donde la inversión en ciberseguridad es clave para pymes y startups, herramientas como esta pueden reducir significativamente el tiempo de respuesta ante vulnerabilidades. Sin embargo, es fundamental que los equipos de desarrollo evalúen cada alerta, especialmente cuando se trata de hallazgos duplicados o de severidad exagerada, para mantener la integridad de sus productos.