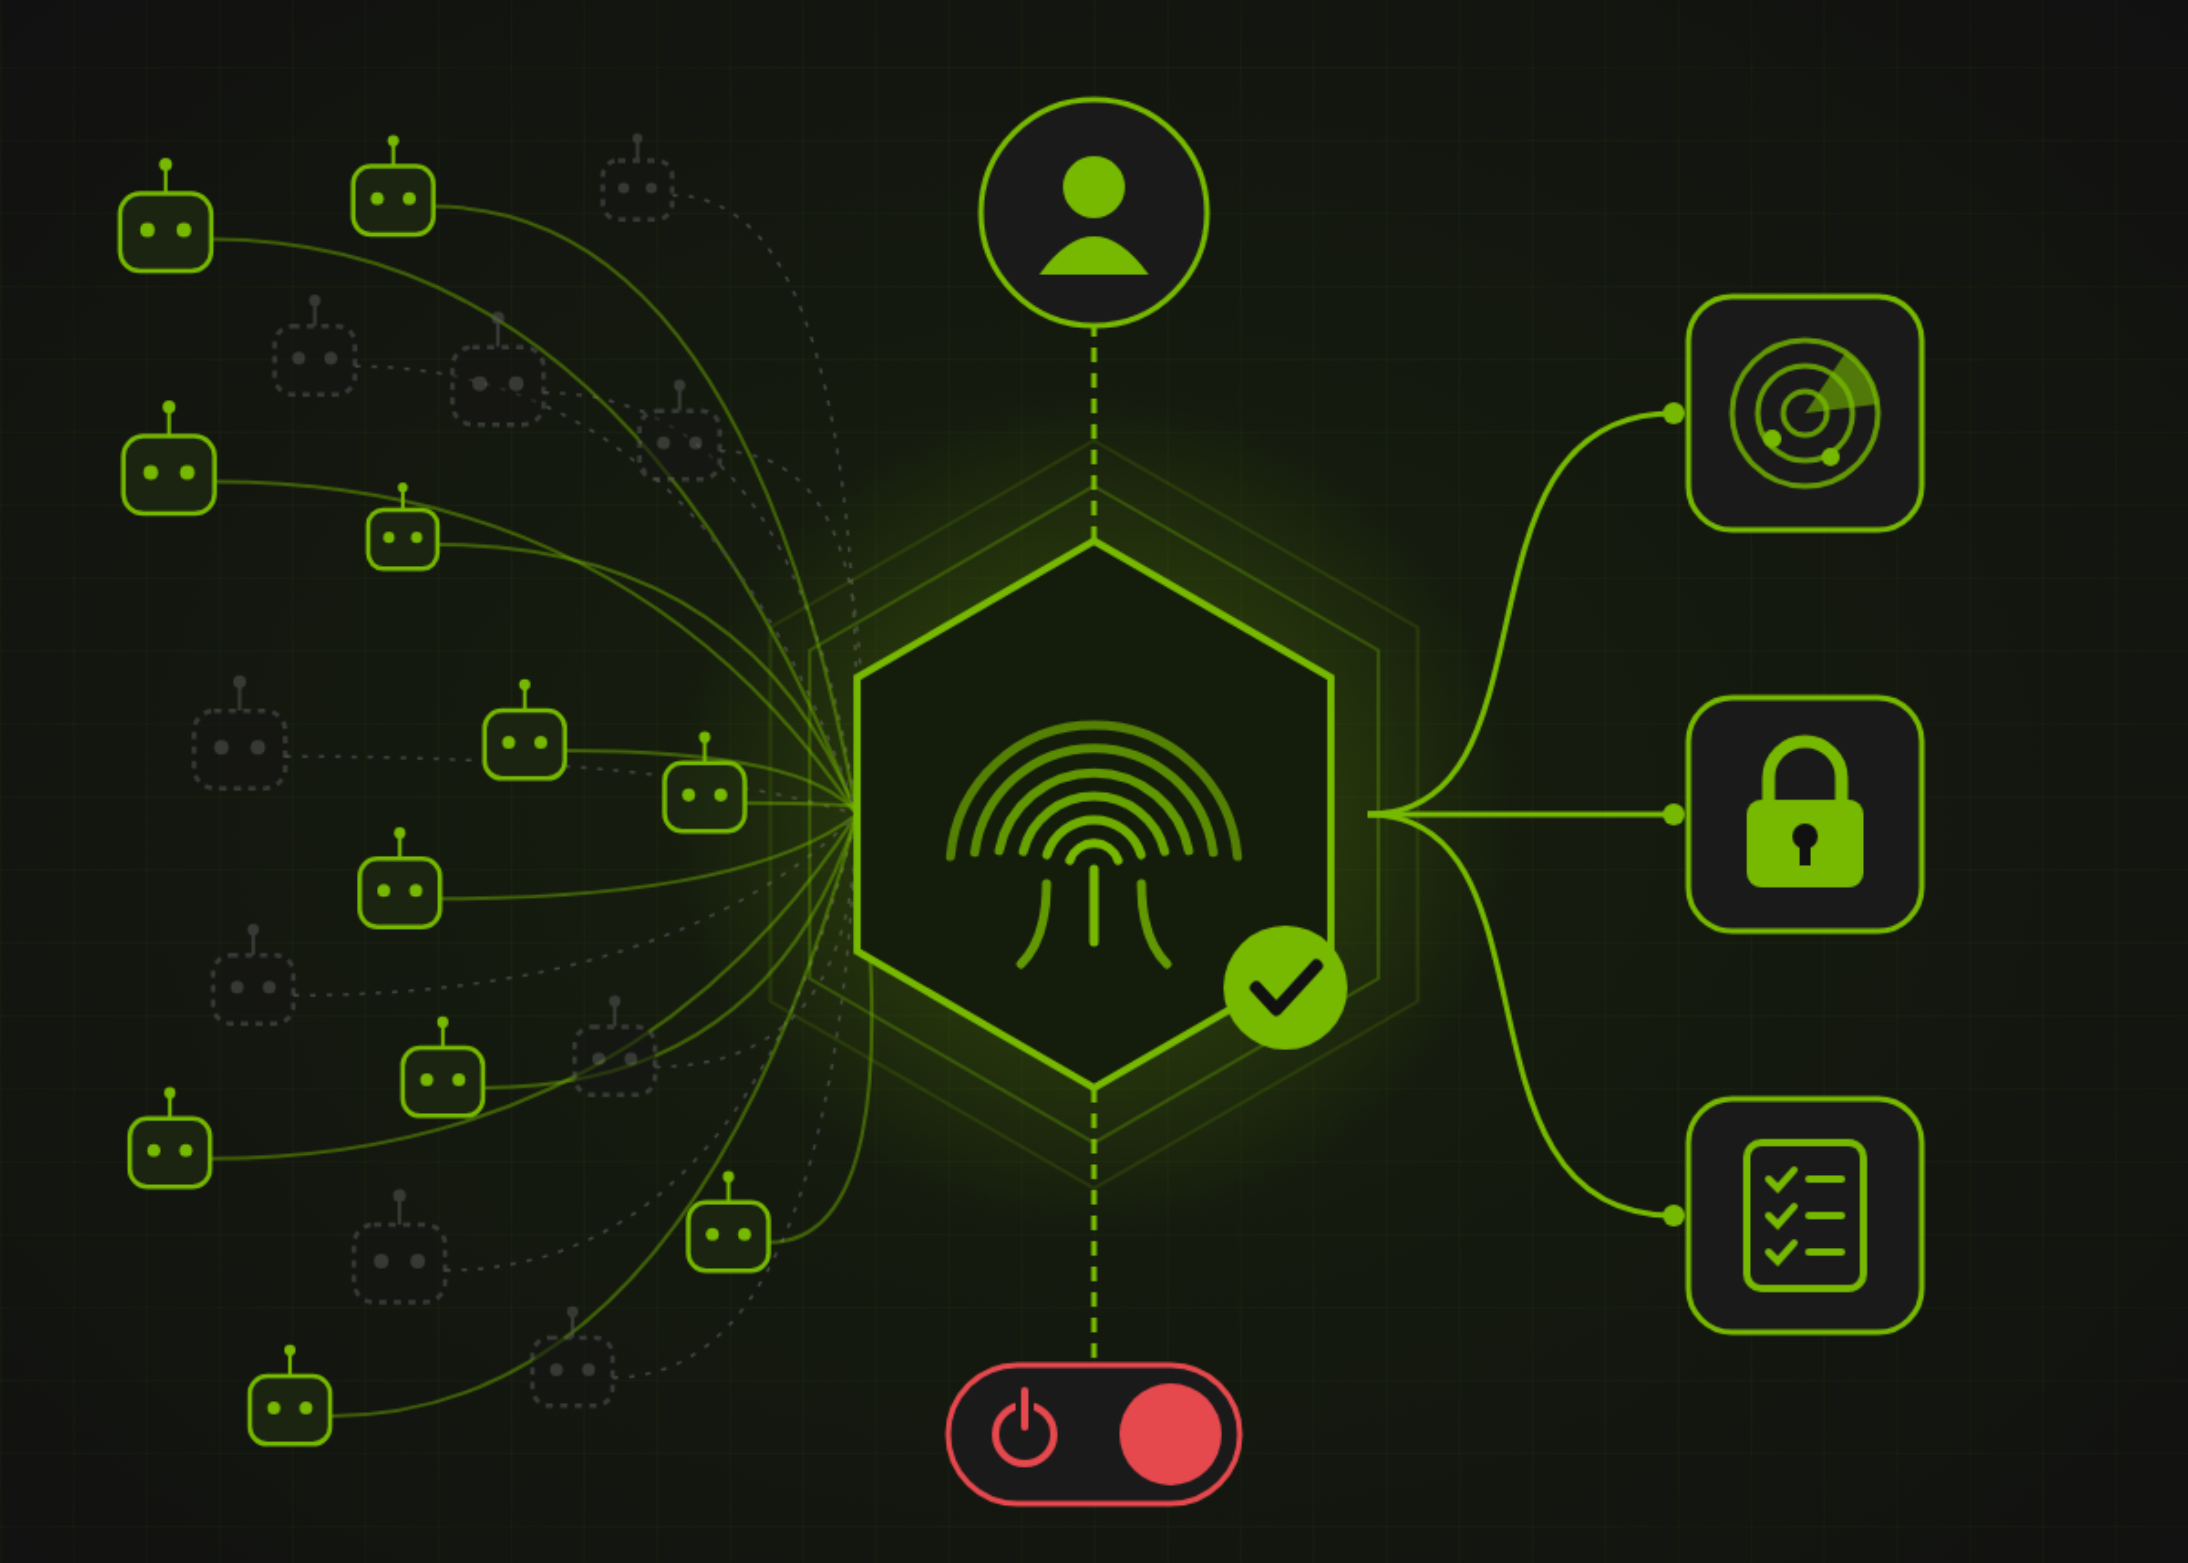
Segun MarkTechPost (AI/ML News), el crecimiento acelerado de los agentes de inteligencia artificial en entornos empresariales ha superado las capacidades de vigilancia de los equipos de ciberseguridad. Estos sistemas, diseñados para ejecutar tareas automatizadas, adquieren permisos, acceden a datos sensibles y operan en entornos críticos sin que su gestión sea visible ni supervisada. En 2025, las empresas contaban con menos de 15 agentes activos, pero Gartner proyecta que en 2028 este número alcanzará los 150.000 en empresas del Grupo Fortune 500. A pesar de esta escalada, solo el 13% de las organizaciones aseguran tener una gobernanza adecuada de estos sistemas.
RSA, especializada en seguridad para sectores regulados como salud, gobierno y finanzas, presentó recientemente su plataforma RSA Agent ID. Esta herramienta busca establecer identidades claras y controladas para los agentes, permitiendo rastrear su actividad, sus privilegios y su origen. En una entrevista, Jim Taylor, jefe de productos y estrategia de RSA, explica que los agentes no son simplemente cuentas de servicio estáticas. Al contrario, son entidades dinámicas que responden a órdenes y actúan sin necesidad de intervención humana. Un mal enunciado de instrucción puede provocar que el agente realice acciones que van más allá del propósito original. No hay límites de tiempo ni de rendimiento: si el sistema lo considera necesario, seguirá operando durante horas o días consecutivos.
Además, el crecimiento de los agentes se produce sin supervisión. Un empleado puede crear un agente para cumplir un plazo, y una vez liberado, se deja sin revisión. A lo largo del tiempo, los permisos se amplían sin control, y nadie verifica si los agentes aún cumplen con las políticas internas. Un banco global de tamaño mediano, que antes prohibía el uso de agentes, reveló en una auditoría que su infraestructura contenía más de 4.000 agentes activos. Esto demuestra que el problema no es exclusivo de empresas tecnológicas, sino de cualquier organización que adopte automatizaciones sin protocolos de seguridad.
IBM ha estimado que los incidentes relacionados con inteligencia artificial no supervisada generan un costo promedio de $670.000 mayor que los eventos tradicionales. Un escenario crítico, descrito por Taylor, ocurre sin intervención externa: un empleado de servicio solicitó a un agente que "entre a Salesforce", y sin advertencia, el sistema inició una acción que bloqueó el acceso a la plataforma. Este caso ilustra cómo una simple instrucción mal formulada puede derivar en un ataque de denegación de servicio, sin necesidad de un atacante externo.
Para los peruanos, este escenario es particularmente relevante. El sector financiero, la salud y las administraciones públicas son esenciales en el país y están expuestos a riesgos de automatización sin supervisión. La falta de visibilidad en los sistemas internos puede comprometer la integridad de datos sensibles, como contratos, registros tributarios o información clínica. Es vital que las instituciones evalúen no solo la eficiencia de los procesos automatizados, sino también el control que tienen sobre sus entidades digitales. La gobernanza de inteligencia artificial debe ser parte de cualquier estrategia de seguridad, especialmente en entornos donde la confianza en los datos es fundamental.