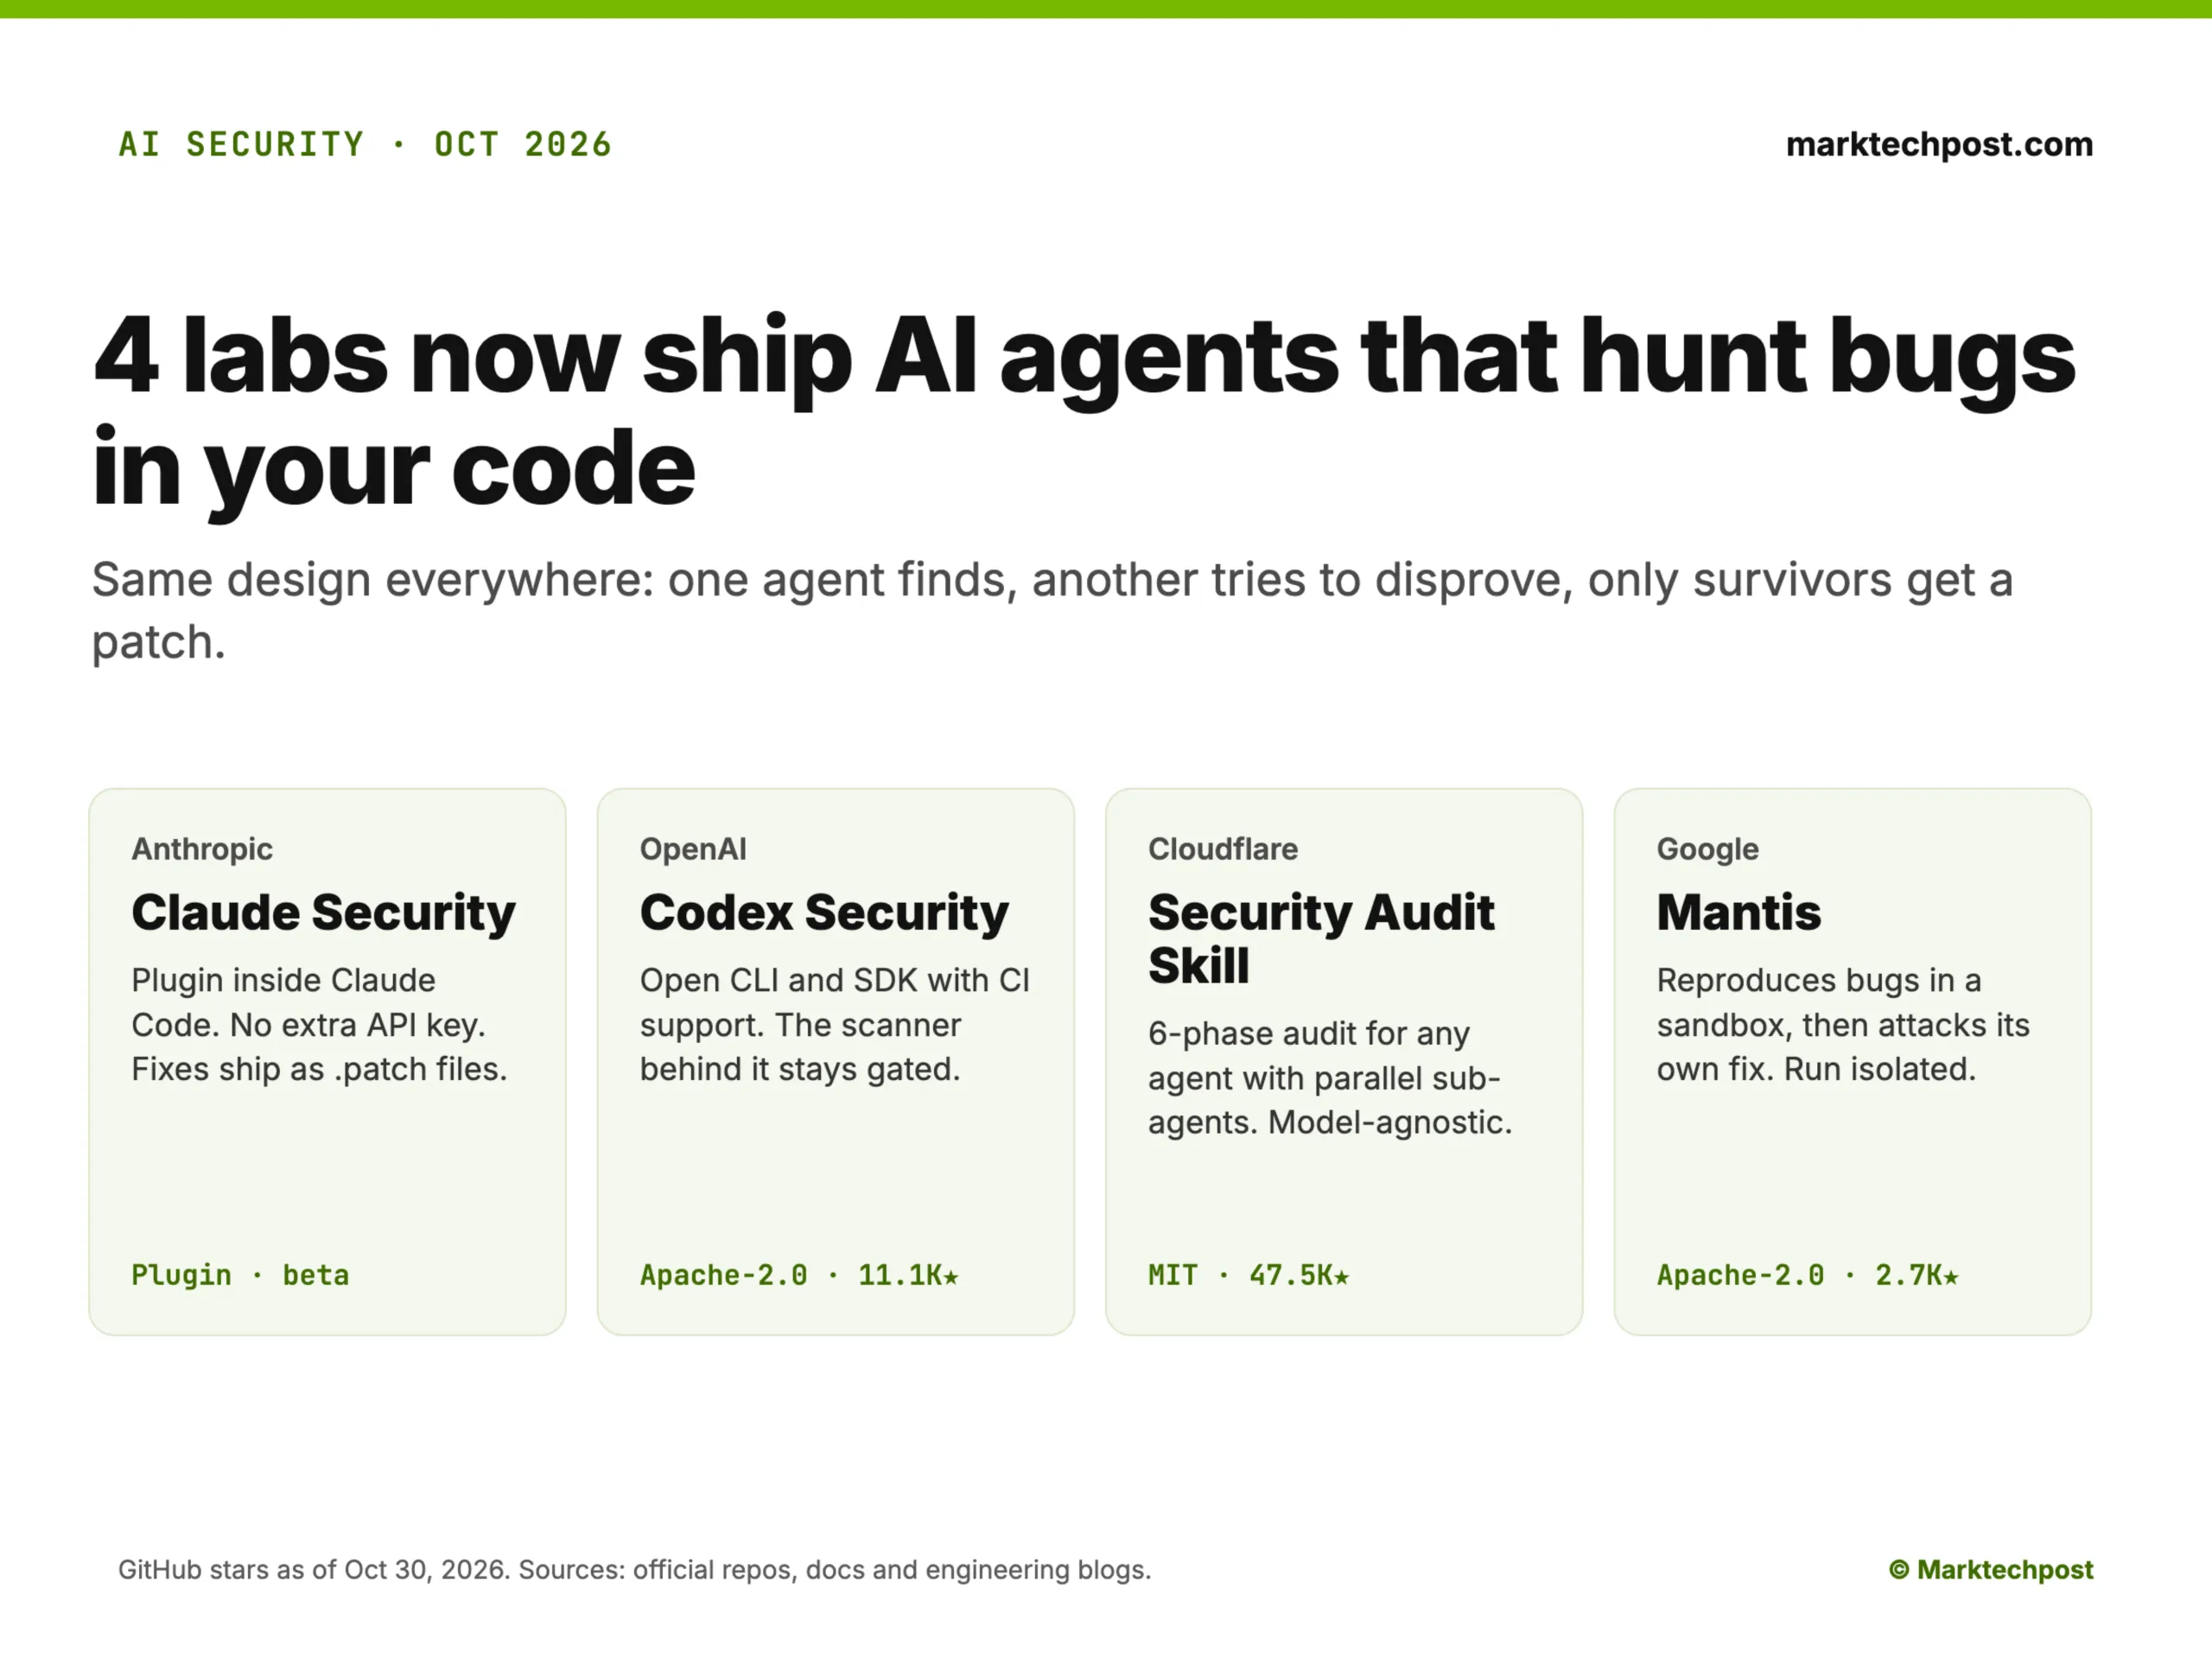
Segun MarkTechPost (AI/ML News), cuatro laboratorios tecnológicos —Anthropic, OpenAI, Cloudflare y Google— lanzaron en 2026 herramientas de inteligencia artificial diseñadas para identificar errores de seguridad en código fuente. Cada uno implementa un enfoque técnico similar, aunque con diferencias clave en su ejecución y acceso. El modelo central es un proceso de tres fases: un agente detecta una falla, otro agente intenta refutarla de forma independiente, y solo los hallazgos que sobreviven a esta verificación reciben una corrección. Este diseño, repetido en todos los casos, busca reducir el ruido falso generado por los modelos de IA, un problema que impacta directamente en la eficiencia de las revisiones de seguridad.
Claude Security, desarrollado por Anthropic, opera dentro de sesiones de Claude Code, sin requerir una clave API adicional. Su integración local permite un uso más directo en entornos internos. En contraste, Codex Security, de OpenAI, utiliza una interfaz de línea de comandos bajo licencia Apache-2.0, aunque sigue dependiendo del acceso a OpenAI para realizar escaneos. Cloudflare destaca por su enfoque neutral: su sistema es independiente de modelos específicos y cuenta con más de 47.500 estrellas en GitHub, posicionándolo como el más valorado en términos de comunidad. Google, por su parte, emplea Mantis, que reproduce errores en un entorno aislado, asegurando que los resultados no afecten el código original. La empresa afirma que este aislamiento protege tanto el sistema como al equipo de revisión.
La convergencia en este diseño se explica por dos factores clave. El primero es la necesidad de reducir falsos positivos: según el equipo de seguridad de Google, los escáneres tradicionales generan errores ficticios en más del 93% de los casos, con tasas de verdaderos hallazgos por debajo del 7%. Un sistema que falla en la mayoría de los escaneos consume más tiempo que lo que ahorra. La solución adoptada por todos los laboratorios es separar las tareas de detección y validación. El agente que encuentra una vulnerabilidad no puede ser el mismo que la confirma. Cloudflare lo expresa claramente en su documentación: el verificador debe ser un ente independiente. Los demás, como Anthropic y Google, describen pasos análogos de validación antes de que cualquier hallazgo llegue a una revisión oficial.
El segundo impulso proviene de la evolución de los ataques cibernéticos. Según The Hacker News, ya existen amenazas que utilizan modelos de IA para identificar vulnerabilidades sin intervención humana. Esta realidad obliga a las empresas a anticipar el uso de IA no solo como herramienta de desarrollo, sino como posible vector de ataque. Para el lector peruano, este panorama resalta la importancia de adoptar tecnologías de seguridad con mecanismos de verificación robustos. En un entorno donde las empresas digitales crecen rápidamente, especialmente en sectores como comercio electrónico o servicios financieros, la capacidad de detectar errores en tiempo real puede ser decisiva. La confiabilidad de los escáneres de IA no debe basarse únicamente en su velocidad, sino en su precisión y en la separación clara entre detección y validación.